بازی انفجار و سایر بازیهای کازینویی ریسک مالی بسیار بالا دارند و ممکن است باعث ضرر شدید و اعتیاد شوند. هرگز با پولی که به آن نیاز دارید بازی نکنید و فقط با مبلغی وارد شوید که توان از دست دادنش را دارید.
راهنمای بازی مسئولانه«الگوریتم لو رفته!»؛ «ربات ما الگوریتم را می خواند!»؛ هر هفته این جمله ها را در کانال ها می بینی و هر بار یک نفر پولش را با آن ها از دست می دهد. اما داخل خود الگوریتم واقعا چه می گذرد؟ یک عدد مخفی، یک مهر و موم رمزنگاری و یک قول عمومی که نتیجه از قبل قفل شده است. در این مقاله الگوریتم بازی انفجار را لایه به لایه باز می کنیم، به تو یاد می دهیم چطور با دست خودت هر دور را راستی آزمایی کنی، و نشان می دهیم چرا پیش بینی و هک از نظر فنی بن بست است. تا انتهای این مطلب با enfejar2 همراه باشید.
پاسخ کوتاه به سوال اصلی: الگوریتم بازی انفجار بر پایه یک موتور تصادفی و یک مکانیزم رمزنگاری به نام Provably Fair کار می کند. قبل از شروع هر دور، سایت اثر انگشت رمزنگاری شده نتیجه را منتشر می کند (مثل پاکت مهر و موم شده) و بعد از پایان دور، مقدار مخفی را رو می کند تا هر کسی بتواند تطبیق بدهد. همین دو ویژگی، هم دستکاری نتیجه بعد از شروع دور را غیرممکن می کند و هم پیش بینی آن را؛ چون تا قبل از رو شدن، مقدار مخفی قابل دسترسی نیست و از روی اثر انگشت هم نمی توان آن را بازسازی کرد.
خلاصه فنی در 30 ثانیه
🔍 شفافیت مالی: این صفحه حاوی لینک های معرفی (Affiliate) به منابع خارجی است. کمیسیون احتمالی صرف هزینه های نگهداری این سایت آموزشی می شود و هیچ تاثیری بر تحلیل فنی این مقاله ندارد.
وقتی می گوییم الگوریتم بازی انفجار، منظورمان زنجیره ای از سه لایه است که روی هم سوار شده اند؛ هر لایه یک کار مشخص دارد و سوال مخصوص به خودش را جواب می دهد. اگر این سه لایه را جدا نکنی، همه ادعاهای بازار («هک شد»، «لو رفت»، «دستکاری شد») در هم گره می خورند:
| لایه | کارش چیست | سوال کلیدی | بعد از شروع دور قابل دستکاری است؟ |
|---|---|---|---|
| موتور تصادفی | تولید عدد خامی که نقطه انفجار از آن ساخته می شود | تصادفی بودن از کجا می آید؟ | خیر؛ خروجی قبل از دور ثابت شده است |
| رمزنگاری و تعهد | قفل کردن نتیجه با اثر انگشت رمزنگاری قبل از دور | چطور مطمئن شوم نتیجه عوض نشده؟ | خیر؛ هر تغییر بلافاصله در تطبیق لو می رود |
| نمایش روی صفحه | نمایش ضریب در حال رشد، نمودار و دکمه برداشت | چیزی که می بینم واقعی است؟ | این لایه فقط نمایشگر است؛ تصمیم جای دیگری گرفته شده |
نکته کلیدی همین جدول است: آنچه روی صفحه می بینی فقط پرده آخر نمایش است؛ تصمیم واقعی پشت صحنه، قبل از شروع دور گرفته و مهر و موم شده است. اگر هنوز با خود صفحه و دکمه هایش آشنا نیستی، اول راهنمای محیط بازی انفجار را بخوان تا هر لایه را روی رابط واقعی هم بشناسی.
همه چیز از یک عدد مخفی شروع می شود. در اصطلاح فنی به آن server seed می گویند، اما برای ساده بودن، در این مقاله «عدد پایه» صدایش می کنیم. عدد پایه یک مقدار تصادفی است که سمت سرور ساخته می شود و تا پایان دور از همه، حتی از خود بازیکن ها، پنهان می ماند. نتیجه دور (همان نقطه ای که ضریب در آن می ایستد) از ترکیب این عدد پایه با ورودی های یکتای همان دور ساخته می شود؛ ورودی هایی مثل شمارنده دور و مقداری که سمت بازیکن در ترکیب شرکت می کند.
دو ویژگی این عدد پایه کل داستان را می سازند: اول، بدون دانستن آن، حدس زدن نتیجه عملا غیرممکن است؛ دوم، اگر خودِ عدد پایه را داشته باشی، محاسبه نتیجه همیشه همان جواب قبلی را می دهد. همین ویژگی دوم است که بعدها راستی آزمایی را ممکن می کند؛ یعنی تصادفی بودن و قابل بررسی بودن، دو روی یک سکه اند.
💡 آیا می دانستید؟ تفاوت «تصادفی واقعی» و «تصادفی قابل بازتولید» دقیقاً همان چیزی است که Provably Fair را ممکن می کند؛ اگر نتیجه کاملا غیرقابل بازتولید بود، هیچ کس نمی توانست صداقت دور را بررسی کند.
حالا سوال بزرگ کاربران: از کجا بدانم سایت بعد از دیدن شرط های من، نتیجه را عوض نمی کند؟ پاسخ مکانیزمی است که در صنعت به آن Provably Fair یا «تعهد و رو کردن» می گویند. ایده ساده است: قبل از شروع دور، سایت اثر انگشت رمزنگاری شده عدد پایه (همان hash) را منتشر می کند؛ مثل این است که نتیجه را داخل پاکتی مهر و موم شده جلوی چشم همه بگذارد. بعد از پایان دور، پاکت باز می شود: عدد پایه رو می شود و هر کسی می تواند بررسی کند که محتوای داخل پاکت با همان مهر و موم اولیه یکی است.
| عنصر | نقش | چه چیزی را تضمین می کند |
|---|---|---|
| عدد پایه (مقدار مخفی سرور) | منبع تصادفی بودن نتیجه دور | تا پایان دور مخفی می ماند؛ پس پیش بینی ممکن نیست |
| اثر انگشت رمزنگاری (hash) | مهر و موم منتشر شده قبل از دور | تعهد سایت به نتیجه از قبل تعیین شده |
| ورودی سمت بازیکن و شمارنده دور | ترکیب یکتا با عدد پایه | استقلال دورها و مشارکت بازیکن در زنجیره |
| رو کردن (reveal) | انتشار عدد پایه بعد از پایان دور | امکان بازتولید و راستی آزمایی توسط هر کاربر |
قبل از شروع دور: سایت اثر انگشت رمزنگاری شده نتیجه را منتشر می کند؛ مثل پاکتی مهر و موم شده جلوی چشم همه.
حین دور: ضریب فقط تا همان نقطه قفل شده رشد می کند؛ نه بازیکن می تواند پیش بینیش کند، نه سایت می تواند عوضش کند.
بعد از پایان دور: عدد پایه رو می شود؛ اگر اثر انگشتش با همان مهر و موم اولیه یکی بود، یعنی دور صادقانه اجرا شده است.
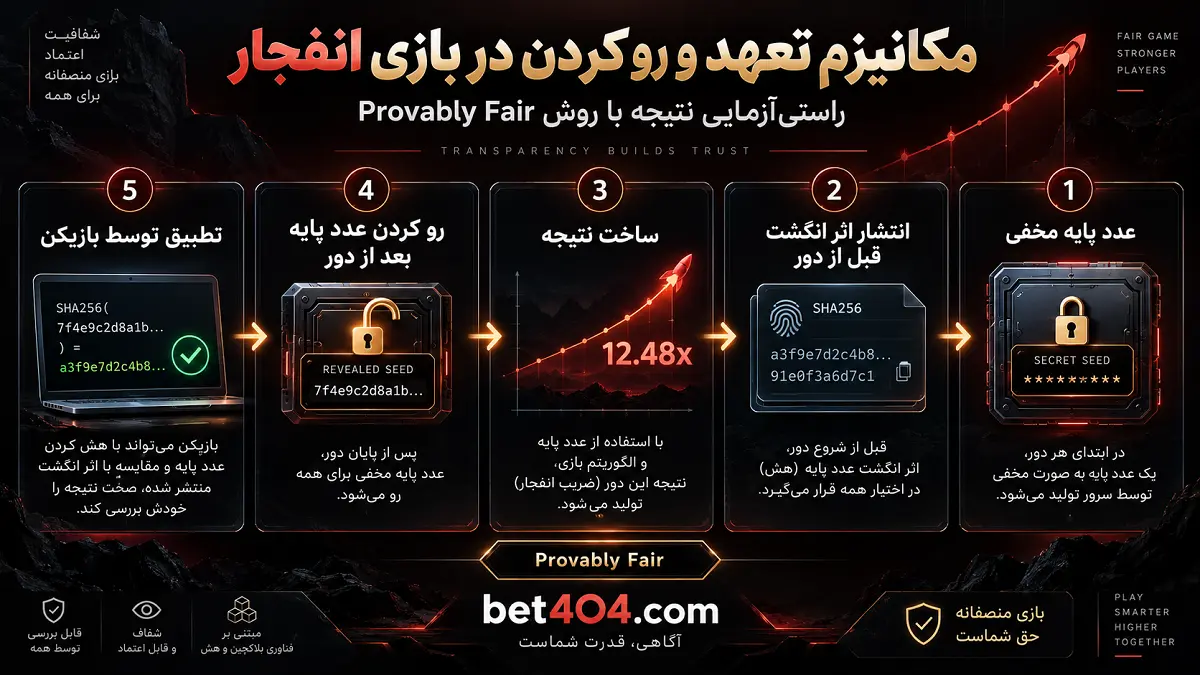
زیبایی این مکانیزم در یک خط خلاصه می شود: سایت نمی تواند بعد از شروع دور نتیجه را عوض کند، چون هر تغییری در عدد پایه، اثر انگشت را عوض می کند و با مهر و موم منتشر شده نمی خواند؛ و بازیکن هم نمی تواند نتیجه را پیش بینی کند، چون تا قبل از رو شدن، عدد پایه مخفی است و از روی اثر انگشت نمی توان آن را بازسازی کرد؛ توابع هش یک طرفه اند.
حالا همه قطعات را کنار هم می گذاریم و یک دور کامل را از داخل الگوریتم تماشا می کنیم:
سرور یک عدد پایه تصادفی می سازد و اثر انگشت رمزنگاری شده آن را به عنوان تعهد ثبت و منتشر می کند؛ از همین لحظه، نتیجه دور قطعی شده است.
عدد پایه با ورودی سمت بازیکن و شمارنده دور ترکیب می شود تا ورودی یکتای همان دور ساخته شود؛ همین ترکیب، استقلال دورها از هم را تضمین می کند.
خروجی ترکیب به یک عدد یکنواخت تبدیل و سپس با فرمول توزیع کرش به ضریب نهایی دور نگاشت می شود؛ همان فرمولی که حاشیه خانه داخلش تعبیه شده است.
ضریب روی نمودار رشد می کند تا نقطه انفجار؛ سپس عدد پایه رو می شود و زنجیره اثر انگشت و نتیجه در تاریخچه قابل بررسی می ماند.
⚠️ نکته مرزی: قدم سوم، همان جایی است که ریاضی توزیع و حاشیه خانه وارد می شود؛ توضیح کامل فرمول احتمال رسیدن به هر ضریب و انتظار ریاضی، در مقاله ضریب بازی انفجار چگونه تعیین می شود آمده است؛ اینجا تمرکز ما روی لایه رمزنگاری و راستی آزمایی است.
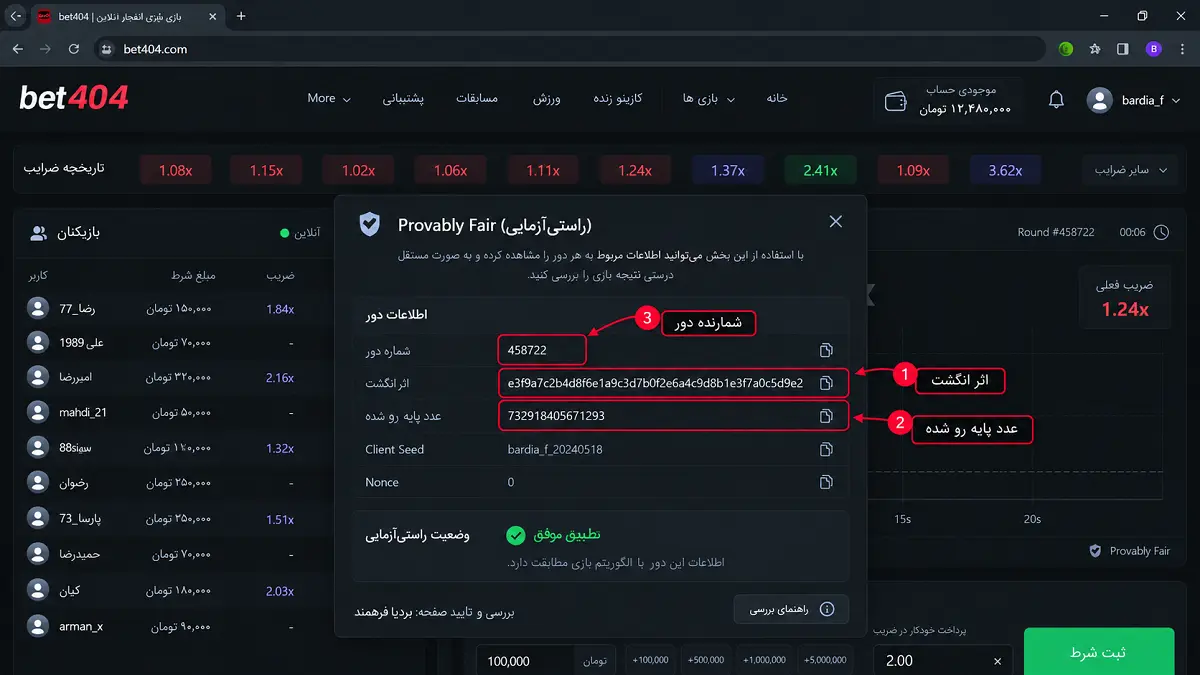
این ارزشمندترین بخش مقاله است: به جای اعتماد کردن، خودت بررسی کن. در نسخه هایی که Provably Fair واقعی دارند، راستی آزمایی هر دور چهار قدم بیشتر نیست:
قبل یا حین دور، اثر انگشت رمزنگاری منتشر شده همان دور را کپی کن؛ این سند تعهد توست.
از بخش تاریخچه یا پنل راستی آزمایی، عدد پایه، ورودی بازیکن و شمارنده همان دور را بردار.
با هر ابزار هش استاندارد، اثر انگشت عدد پایه رو شده را حساب کن و با سند قدم اول مقایسه کن؛ تطبیق یعنی نتیجه از قبل قفل بوده و عوض نشده.
با فرمول منتشر شده همان سایت، از مقادیر رو شده ضریب را محاسبه کن و با ضریبی که روی صفحه دیدی مقایسه کن؛ تطبیق یعنی دور صادقانه اجرا شده است.
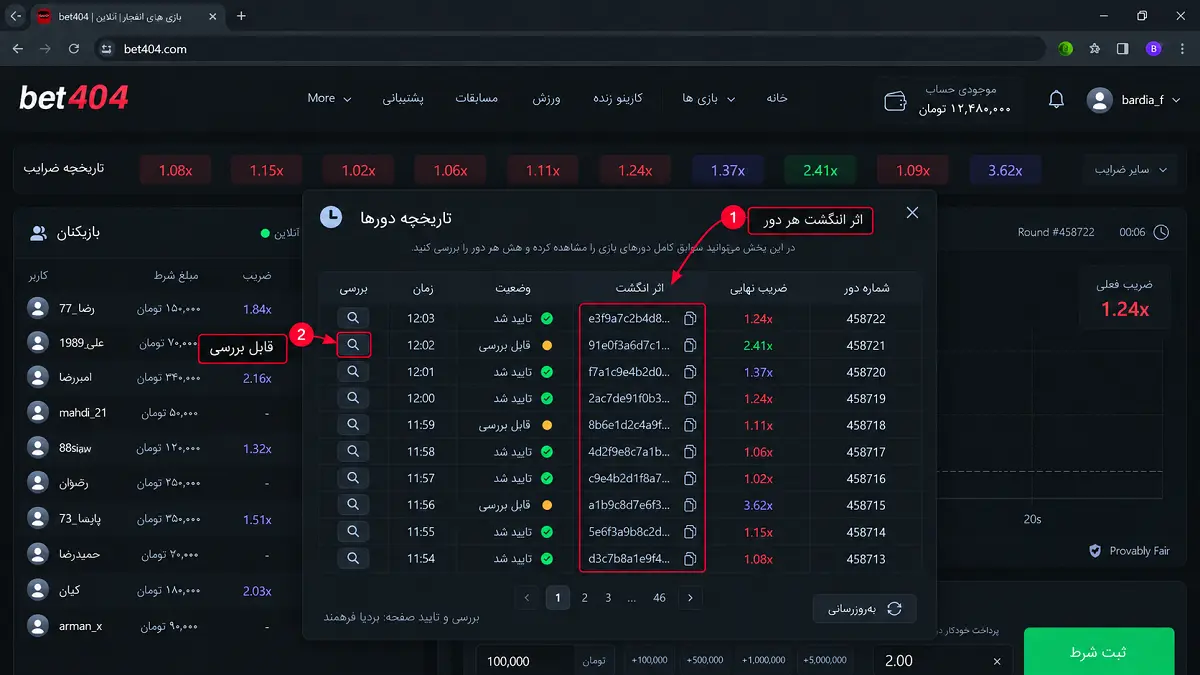
پاسخ فنی و بدون تعارف: خیر؛ و این خیر سه دلیل مستقل دارد که هر کدام به تنهایی کافی است:
| حمله فرضی | چرا شکست می خورد |
|---|---|
| پیش بینی از روی دورهای قبل | دورها مستقل اند؛ عدد پایه هر دور هیچ رابطه ای با دور قبل ندارد، پس تاریخچه هیچ اطلاعاتی نمی دهد |
| بازگشت از اثر انگشت به عدد پایه مخفی | توابع هش یک طرفه اند؛ این کار معادل شکستن خود هش است که با قدرت محاسباتی امروز عملی نیست |
| دستکاری نتیجه توسط سایت بعد از شروع دور | مهر و موم منتشر شده اجازه نمی دهد؛ هر تغییر عدد پایه بلافاصله در راستی آزمایی لو می رود |
پس یک الگوریتم سالم هم علیه بازیکن قابل سوءاستفاده لحظه ای نیست و هم به نفع بازیکن قابل پیش بینی نیست؛ دقیقاً همین تقارن است که Provably Fair را معتبر می کند. آنچه باقی می ماند ریسک واقعی بازی است، نه ریسک تقلب؛ و مدیریت همان ریسک واقعی، موضوع ترفندها و استراتژی های بازی انفجار است.
حالا که می دانی داخل الگوریتم چه می گذرد، این ادعاها خودبه خود فرو می ریزند؛ اما دانستن پرده های کلاهبرداری بهتر از فقط رد کردن آن است:
الگوی ثابت همه این کلاهبرداری ها یکی است: فروش «اطلاعاتی» که از نظر رمزنگاری وجود خارجی ندارد. هدف واقعی یا پول اشتراک است یا نام کاربری و رمز عبور تو. اگر جایی چنین پیشنهادی دیدی، تنها واکنش درست رد کردن و گزارش دادن است؛ و اگر حس می کنی کشش به این وعده ها داری، این یک زنگ خطر واقعی است: راهنمای بازی مسئولانه را بخوان.
یک تفکیک شفاف تا مسیر مطالعه ات درست بماند: اینجا درباره مکانیزم و رمزنگاری خواندی؛ اینکه نتیجه چگونه ساخته، قفل و راستی آزمایی می شود. مقاله ضریب بازی انفجار چگونه تعیین می شود درباره ریاضی توزیع است؛ اینکه چرا ضریب های بالا کمیاب اند و انتظار ریاضی چرا منفی است. و اگر می خواهی بدانی این فرمت از کجا آمد، تاریخچه بازی انفجار روایت کاملش است. این سه لایه مکمل هم اند: رمزنگاری تضمین می کند بازی منصفانه اجرا می شود؛ ریاضی توضیح می دهد که منصفانه بودن به معنی سودآور بودن برای بازیکن نیست.
نبود هر کدام از این نشانه ها به معنی تقلب قطعی نیست، اما یعنی امکان بررسی مستقل از تو گرفته شده است؛ و در حوزه ای که پول واقعی در میان است، «امکان بررسی نداشتن» خودش یک ریسک جدی است.
هر اصطلاحی که در این مقاله خواندی، در یک جدول تا هیچ جا گم نشوی:
| اصطلاح | معنی ساده | نقش در بازی |
|---|---|---|
| موتور تصادفی (RNG) | تولیدکننده عدد تصادفی | منبع غیرقابل حدس بودن نتیجه |
| عدد پایه (server seed) | مقدار مخفی سمت سرور که نتیجه از آن ساخته می شود | تا پایان دور مخفی می ماند |
| اثر انگشت رمزنگاری (hash) | خروجی یک طرفه تابع هش از یک مقدار | مهر و موم قبل از دور |
| تعهد و رو کردن (commit-reveal) | انتشار مهر و موم قبل از دور و رو کردن مقدار بعد از دور | اساس Provably Fair |
| شمارنده دور (nonce) | شماره یکتای هر دور | تضمین استقلال دورها |
| ورودی سمت بازیکن (client seed) | مقداری که سمت بازیکن در ترکیب نتیجه شرکت می کند | مشارکت بازیکن در زنجیره |
| Provably Fair | چارچوب راستی آزمایی عمومی نتیجه | امکان بررسی مستقل توسط هر کاربر |
حالا نقشه کامل فنی بازی انفجار را داری: مکانیزم را اینجا خواندی، ریاضی توزیع را در مقاله ضریب می خوانی، روند بازی را در آموزش گام به گام، و خط قرمزها را در بازی مسئولانه. صداقت تحریریه ما در صفحه درباره ما ثبت شده است: ما مکانیزم را توضیح می دهیم تا با چشم باز تصمیم بگیری، نه اینکه تو را به بازی ترغیب کنیم.
حالا که می دانی الگوریتم چگونه کار می کند، می دانی هیچ رباتی برتری نمی سازد؛ اگر تصمیم به بازی داری، فقط با سقف مشخص و حداقل مبلغ، و با آگاهی کامل به حاشیه خانه.
🔒 لینک های بالا معرفی منابع خارجی با رابطه Affiliate و nofollow هستند؛ مسئولیت هرگونه استفاده بر عهده کاربر است. این سایت هیچ خدمت شرط بندی ارائه نمی دهد.
نتیجه هر دور از یک عدد پایه مخفی تصادفی ساخته می شود؛ قبل از دور اثر انگشت رمزنگاری آن منتشر می شود و بعد از دور عدد پایه رو می شود تا هر کسی بتواند تطبیق بدهد؛ ضریب روی نمودار فقط تا همان نقطه قفل شده رشد می کند.
یعنی مکانیزم تعهد و رو کردن: سایت قبل از دور با اثر انگشت رمزنگاری متعهد می شود و بعد از دور عدد پایه را رو می کند؛ این ثابت می کند نتیجه بعد از شروع دور عوض نشده است.
خیر؛ عدد پایه تا پایان دور مخفی است، توابع هش یک طرفه اند و دورها مستقل اند؛ هر سه عامل با هم پیش بینی و دستکاری را عملی نمی گذارند.
خیر؛ قبل از رو شدن عدد پایه، هیچ داده ای درباره نتیجه وجود ندارد که ربات بتواند بخواند؛ این محصولات یا پول اشتراک می گیرند یا بدافزار سرقت اطلاعات هستند.
چهار قدم: کپی اثر انگشت قبل از دور، برداشتن مقادیر رو شده بعد از دور، بازتولید اثر انگشت و مقایسه، و بازتولید نقطه انفجار با فرمول منتشر شده سایت.
خیر؛ Provably Fair یعنی اجرای منصفانه و قابل بررسی، نه انتظار ریاضی مثبت؛ حاشیه خانه همچنان در توزیع ضریب تعبیه شده است.
تحلیل گر ارشد بازی های کازینویی آنلاین
نویسنده ارشد و تحلیل گر بازی انفجار، دانش آموخته کارشناسی آمار و احتمال و متخصص بررسی الگوریتم Provably Fair و مدیریت ریسک. تمام مقاله های او بر پایه داده و بررسی فنی نوشته می شود.